Firma
La CRA y el “agujero en la raqueta” que deja a la industria europea sin red aseguradora
Natxo Vadillo, CEO de Compitte y colaborador de Atlas Tecnológico, examina los vacíos del mercado asegurador ante la obligada Cyber Resilience Act (CRA) y advierte sobre la urgencia de auditar los contratos de transferencia de riesgo antes de que las brechas digitales pongan en jaque el patrimonio de las empresas
Hace unas semanas, la noticia del sabotaje a cientos de supermercados en Francia me reafirmó en una máxima que suelo repetir a los directivos y gerentes con los que me reúno: el progreso subestima el riesgo.
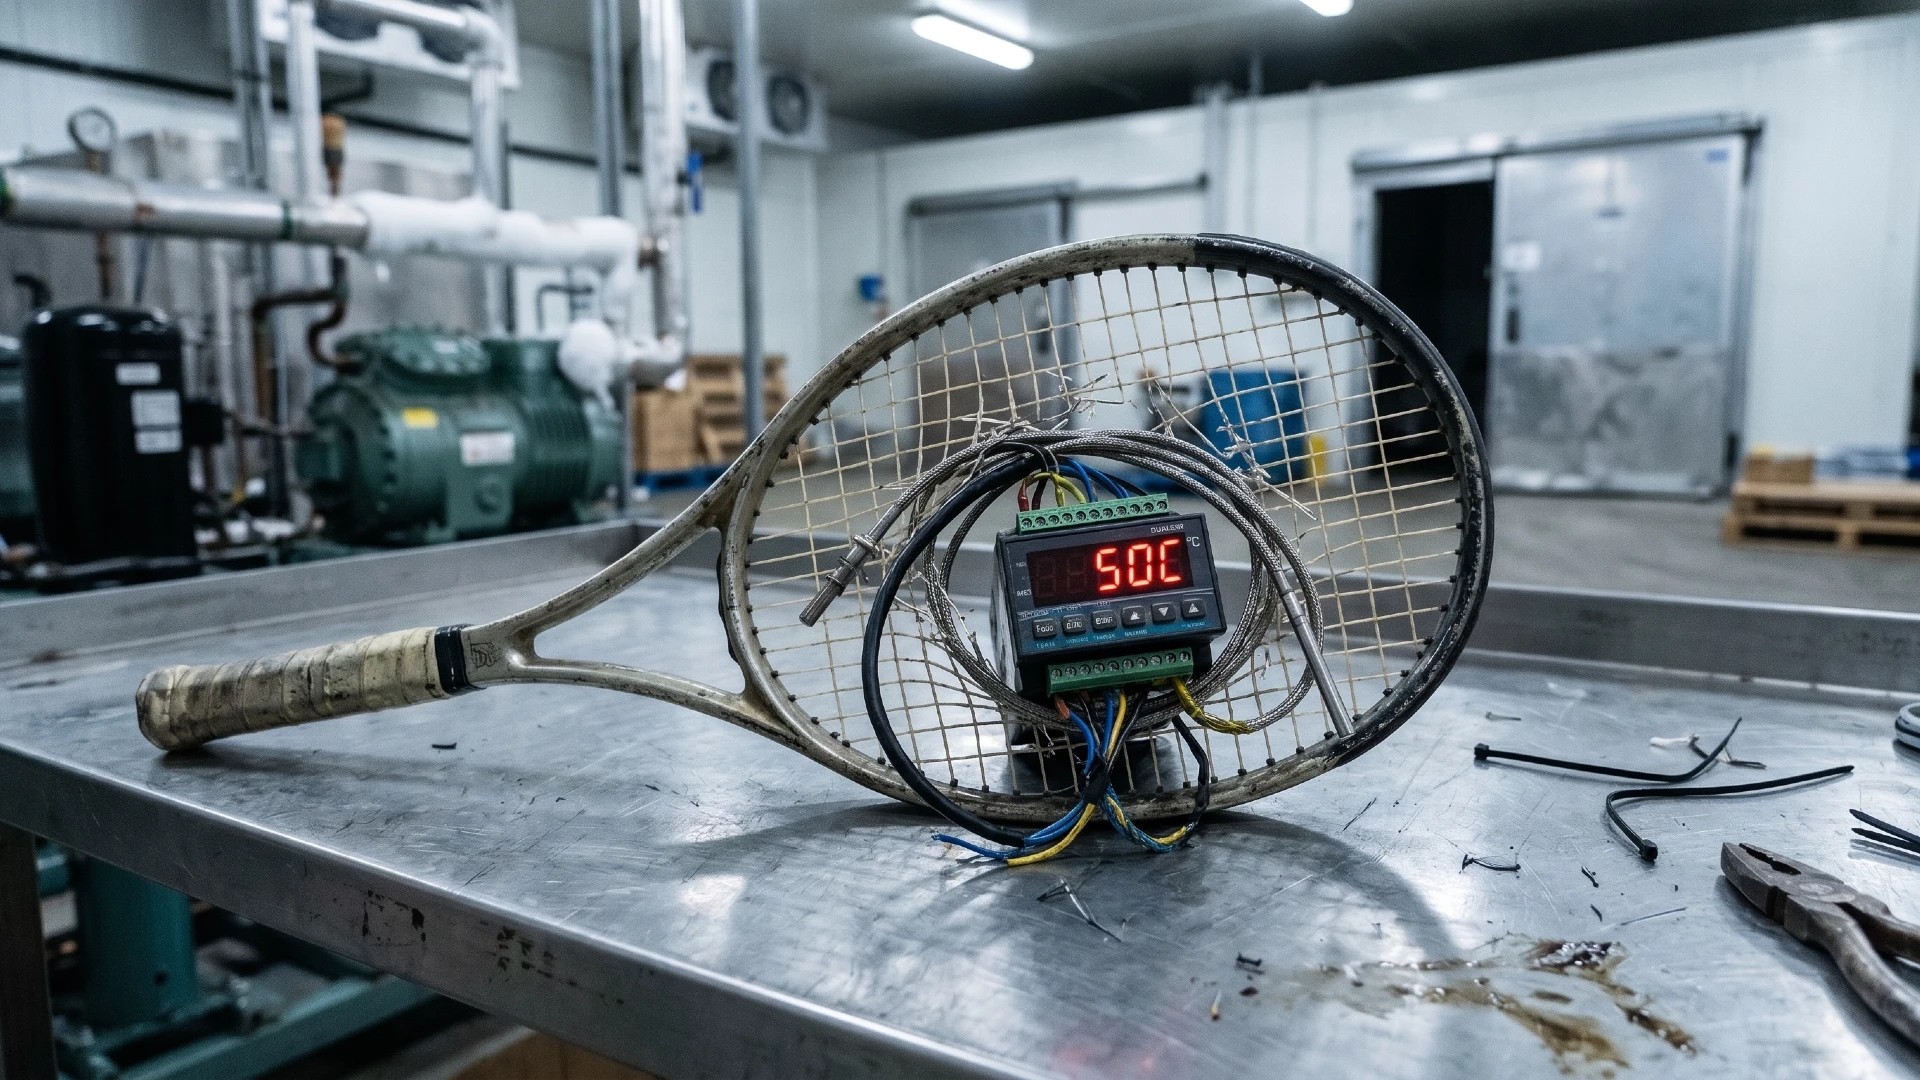
Durante la noche del 11 al 12 de octubre (y hace solo unos días en otros países europeos), a ninguna cadena de distribución alimentaria le secuestraron datos ni le exigieron un rescate en criptomonedas. Bastó con que una intrusión remota alterara las consignas térmicas en los controladores lógicos para elevar la temperatura de las cámaras frigoríficas por encima de los 50 °C. El resultado fue desolador: conatos de incendio en compresores sobrecargados y toneladas de alimento perecedero echadas a perder tras romperse la cadena de frío.
Pero este ataque en el canal minorista es solo un aviso para navegantes. El verdadero terremoto se está incubando en nuestras plantas industriales, donde la hiperconectividad de la tecnología operativa ha avanzado a un ritmo vertiginoso mientras el mercado asegurador miraba hacia otro lado.
Cuando el pedal del freno falla y el código destruye la materia
Si reuniera en una sala a cien directores financieros del sector industrial y les preguntara si su seguro cubre el incendio de su nave si el origen fue un ciberataque, noventa y nueve me responderían convencidos de que sí (y el uno restante saldría con aquello de “a mí esto ni me va a pasar”). La realidad contractual, sin embargo, es muy distinta y dolorosa.
Piensen en algo cotidiano: cuando subimos a nuestro coche, damos por sentado que al pisar el pedal de freno el vehículo va a detenerse. Si uno de cada 170 coches (si pensamos en cifras dolorosamente ferroviarias) fallara aleatoriamente al frenar por un error de software en el pedal, se generaría una alarma social colosal y las autoridades ordenarían la retirada inmediata del mercado, lo que se conoce como recall.
En la industria, sin embargo, se ha venido asumiendo que la conectividad y el mantenimiento remoto son argumentos de venta inocuos, ignorando que se han transformado en el principal vector de entrada para comprometer el patrimonio del cliente. No nos damos cuenta de que hemos dejado abierta la puerta trasera de nuestra cuenta de resultados.
Cuando el código informático destruye la materia física, el impacto deja de ser abstracto. Ya lo vimos germinar allá por 2014 con el ciberataque a una planta siderúrgica en Alemania, donde la manipulación de la red OT impidió el apagado controlado de un alto horno, destruyendo la infraestructura física de la planta.
O piensen en el taller: si un brazo robótico sufre una brecha de seguridad mientras el operario realiza labores de mantenimiento y se acciona provocándole un accidente fatal, o si la manipulación de una máquina herramienta altera las tolerancias de mecanizado arruinando miles de piezas, el quebranto económico recae íntegramente sobre la empresa.
La colisión entre dos pólizas ciegas crea un abismo silencioso
Aquí es donde aparece lo que llevo tiempo denominando el “agujero en la raqueta” del mercado asegurador corporativo. Históricamente, las empresas industriales han protegido su patrimonio apoyándose en dos pilares tradicionales: las pólizas de Responsabilidad Civil (RC) / Daños Materiales y las pólizas de Ciberriesgos puras.
El problema es que entre ambas existe una falla tectónica estructural. Las pólizas convencionales de Daños Materiales y RC han incorporado cláusulas globales de exclusión cibernética (como las célebres CL380, LMA5400 o LMA5401 del mercado de Londres), que anulan cualquier cobertura si el detonante del siniestro es un evento digital.
Por otro lado, cuando la empresa contrata un seguro cibernético puro, descubre que solo cubre activos intangibles: filtración de datos, costes de restauración informática o sanciones por privacidad, excluyendo categóricamente los daños físicos a bienes tangibles y las lesiones corporales.
¿Qué significa esto en el día a día de una fábrica? Significa que nos encontramos en un limbo pericial absoluto.
Si un ciberatacante manipula el autómata de un cuadro eléctrico y fuerza una sobretensión que termina incendiando la nave industrial, la aseguradora patrimonial rechazará el expediente al ver que el origen fue cibernético. A su vez, la aseguradora digital se lavará las manos porque el resultado es una estructura física calcinada.
Y del mismo modo, si la brecha de seguridad en la máquina herramienta causa lesiones a un trabajador o destruye existencias, ninguna de las dos pólizas estándar asumirá la indemnización.
La CRA y la prueba del algodón con evidencias
Sobre esta vulnerabilidad latente irrumpe con fuerza la famosa Cyber Resilience Act (CRA) (Reglamento UE 2024/2847), que fija a partir del 11 de septiembre de 2026 exigencias legales vinculantes. La normativa comunitaria obliga a los fabricantes e importadores de productos con elementos digitales a garantizar la ciberseguridad por diseño a lo largo de todo el ciclo de vida del equipo.
Ya no basta con entregar la máquina y desentenderse. Las compañías deberán documentar el inventario de software de sus componentes, suministrar parches de actualización continuados y notificar cualquier vulnerabilidad explotada a la agencia ENISA en plazos estrictos de 24 a 72 horas.
Al convertirse la trazabilidad en un registro público y auditable, si tras un accidente la administración exige evidencias de haber gestionado la ciberresiliencia y la empresa no las aporta, las consecuencias legales y penales para los administradores serán implacables.
Frente a esta encrucijada regulatoria y operativa, la postura de la alta dirección no puede ser la incredulidad ni la inacción previa a la sanción.
Lo primero que debería hacer cualquier fabricante o importador de tecnología industrial es auditar sus productos apoyándose en los marcos de referencia públicos del INCIBE o los CERTs nacionales, recabando evidencias documentales de ciberresiliencia desde la fase de diseño hasta que el equipo se convierta en chatarra.
Y lo segundo, de carácter urgente, es auditar los programas de seguros con inteligencia y gerencia de riesgos avanzada.
En Compite Cooperación + Mejora hemos asumido la responsabilidad de poner el cascabel al gato y destapar este vacío del mercado. Fruto de nuestra ingeniería de riesgos, hemos estructurado condicionados de póliza exclusivos que eliminan las exclusiones cibernéticas y enlazan sin costuras con el ciberriesgo. Otorgamos así cobertura explícita a los daños materiales, lesiones corporales y pérdidas consecuenciales derivados de un ciberincidente industrial.
Operar maquinaria hiperconectada en la era de la Industria 4.0 con condicionados de seguro del siglo pasado equivale a trabajar en un alto horno sin equipos de protección individual. La entrada en vigor de la CRA y la lección del sabotaje a los supermercados que nos ha tocado el estómago han dejado claro que la continuidad financiera de una organización no se decide únicamente en los departamentos de desarrollo o compliance, sino en la rigurosidad de sus contratos de transferencia de riesgos.
Por último, un detalle sobre el calendario: la obligación que empezó el 11 de septiembre de 2026 con la CRA es la de notificar vulnerabilidades e incidentes; la exigencia de ciberseguridad durante todo el ciclo de vida llegará con el Reglamento de Máquinas en enero de 2027 (introduciendo por primera vez requisitos obligatorios de ciberriesgo) y con la CRA completa en diciembre de 2027. Por tanto, ahora es el momento de verificar si su raqueta tiene agujeros y blindar con visión de futuro el patrimonio de su empresa, antes de que el cronómetro regulatorio dicte su implacable veredicto.